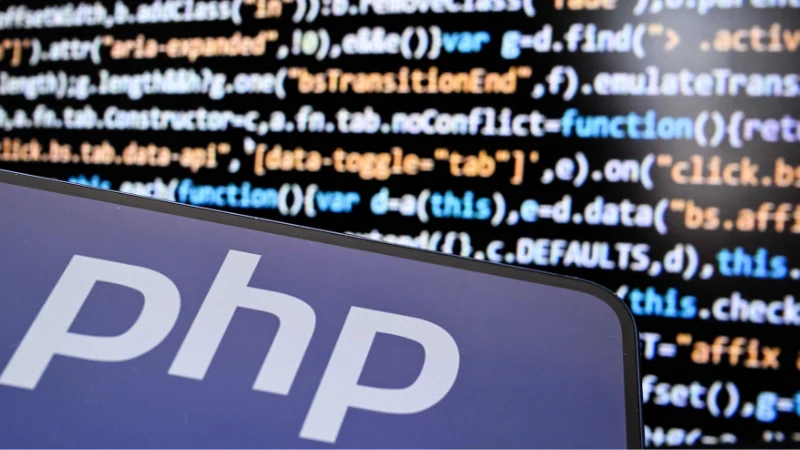
সাইবার নিরাপত্তা গবেষক স্টিফান এসার ২০০৪ সালের জুলাইয়ে একটি সতর্কবার্তা দিয়েছিলেন। তখন তিনি বলেছিলেন, বিশ্বের ৭০ শতাংশ ওয়েবসাইট পরিচালনায় ব্যবহৃত প্রোগ্রামিং ভাষা পিএইচপিতে একটি গুরুতর ত্রুটি আছে। এর সুযোগ নিয়ে কোনো আক্রমণকারী পাসওয়ার্ড, ডেটাবেস চুরি এমনকি পুরো ওয়েবসাইটের নিয়ন্ত্রণ নিতে পারবে।
কিন্তু এসারের সতর্কবার্তা কয়েক দশক ধরে অনেকটাই উপেক্ষিত ছিল। ২০২০ সালে আরেক গবেষক নতুন একটি সমস্যা খুঁজে পান। এরপর পিএইচপির ব্যবস্থাপকেরা সেটির আংশিক সমাধান করেন। ২০২৪ সালে পিএইচপিতে একই ধরনের আরেকটি নিরাপত্তা ত্রুটি শনাক্ত হয়। কিন্তু সেটিও আর ঠিক করা হয়নি।
গত বুধবারের ঘটনার পর প্রশ্ন উঠছে, ইন্টারনেটের ভিত্তির জন্য সবচেয়ে গুরুতর হুমকিগুলোর একটি ২২ বছর ধরে সমাধান করা হয়নি কেন?
উত্তরে এক জটিল প্রক্রিয়ার কথা জানা যাচ্ছে। মানুষের পক্ষে ওই দুর্বলতার সুযোগ কাজে লাগানোর উপায় বের করতে ব্যাপক পরিশ্রমের প্রয়োজন হতো। দরকার ছিল একঘেয়ে, সময়সাপেক্ষ ও ক্লান্তিকর কোডিং। ফলে পিএইচপির ত্রুটির কথা সবাই জানলেও, তা কাজে লাগানোর বাস্তবতা ছিল কঠিন। কিন্তু এআই মাত্র দুইদিনে সেই উপায় বের করে ফেলেছে।
বুধবার ওপেনএআই প্রকাশ্যে ওই ত্রুটিকে কাজে লাগানোর পদ্ধতি তুলে ধরে। একই সঙ্গে সমস্যাটি সমাধানে একটি নিরাপত্তা আপডেট প্রকাশের ঘোষণা দিয়েছে। এই ঘোষণা হয়তো স্বস্তির। কিন্তু সাইবার নিরাপত্তা গবেষকরা ত্রুটি শনাক্তকারী এআইকে নিয়েই বেশি উদ্বেগে পড়েছেন। কারণ, পরে হয়তো এআইকে ব্যবহার করেই হ্যাকাররা নতুন ত্রুটি খুঁজে বের করবে। সেক্ষেত্রে এআইয়ের পক্ষে ত্রুটি শনাক্তের উদ্দেশ্যের ভালো-মন্দ পার্থক্য বোঝার সক্ষমতা থাকবে না।
জোড়াতালির ওপর টিকে থাকা
ইন্টারনেট খুবই ভঙ্গুর, অস্থায়ী ও অনিরাপদ উপায়ের ওপর টিকে আছে। অনেকটা চুইংগাম দিয়ে জুতার ফিতা জোড়াতালি দেওয়ার মতো। অর্থাৎ, ইন্টারনেটের পেছনের প্রযুক্তি, পুরোনো সফটওয়্যার, প্রোটোকল, প্যাচ ও অসম্পূর্ণ ব্যবস্থাগুলো এমনভাবে একসঙ্গে কাজ করছে যে, যেকোনো সময় বড় ত্রুটি বা বিপর্যয় ঘটতে পারে।
অথচ ওয়েবসাইট, অ্যাপ, ব্যাংকিং, ক্লাউড সার্ভিস, যোগাযোগ ব্যবস্থার আধুনিক ডিজিটাল কাঠামো বছরের পর বছর ধরে পিএইচপির মতো একটি ভিত্তির ওপর দাঁড়িয়ে আছে।
এই ভিত্তিটিকে পরীক্ষা করে দেখার সিদ্ধান্ত হয় গত ৩০ জুলাই। এআই নিরাপত্তা প্রতিষ্ঠান ক্যালিফের গবেষকেরা ওপেনএআইয়ের নতুন ‘প্যাচ দ্য প্ল্যানেট’ উদ্যোগের সঙ্গে মিলে একটি বৃহৎ ভাষা মডেলের দারস্থ হন। ওই মডেলকে তারা পিএইপির দুর্বলতা খোঁজার দায়িত্ব দেন। কিন্তু তখন খুব বেশি কিছু পাওয়ার আশা করেননি।
গত ১ আগস্ট গবেষকরা পিএইচপির নিরাপত্তা ত্রুটিগুলো কাজে লাগিয়ে আক্রমণ চালানোর একটি পদ্ধতি খুঁজে পান। কয়েকদিন পর আরও একটি পদ্ধতি বের করেন। এরপর আরেকটি। ওই মাসের শেষ দিকে গুগল সমর্থিত নিরাপত্তা প্রতিষ্ঠান উইজও পিএইচপির নিরাপত্তা ত্রুটি কাজে লাগানোর নতুন পদ্ধতি খুঁজে পায়। প্রতিষ্ঠানটিও ‘প্যাচ দ্য প্ল্যানেট’ উদ্যোগের অংশীদার।
বুধবার নিরাপত্তা প্যাচ প্রকাশ করা হয়। একই সঙ্গে প্রতিষ্ঠানগুলো তাদের অনুসন্ধানের ফলাফলও জনসমক্ষে তুলে ধরে। উইজ এই নিরাপত্তা ত্রুটিকে সফটওয়্যারের ইতিহাসে ‘সবচেয়ে গুরুতর’ হিসেবে উল্লেখ করেছে।
যুক্তরাষ্ট্রের কার্নেগি মেলন বিশ্ববিদ্যালয়ের কম্পিউটার প্রকৌশল বিভাগের অধ্যাপক ভিয়াস সেকার বলেন, এআই এসব কাজ মানুষের চেয়ে খুব দ্রুত করতে পারে। এ কারণে দীর্ঘদিন ধরে আসন্ন বিপর্যয়ের সতর্কবার্তা দেওয়া হচ্ছে। সবশেষ উদাহরণটি হয়তো সেই বিপর্যয়ের প্রথম ঘটনা।
ভিয়াস সেকার বলেন, পিএইচপির মতো আরও অনেক নিরাপত্তা ত্রুটি আছে। সেগুলোও শনাক্ত করে কাজে লাগানো সম্ভব। এমন ত্রুটির সংখ্যা অনেক বেশি। এর কয়েকটি সম্পর্কে আমরা জানি, কিন্তু বেশিরভাগই এখনো অজানা।
পিএইচপি একটি ব্যাংক, যার নিরাপত্তারক্ষী নেই
কোনো ব্যবস্থায় প্রবেশের জন্য হ্যাকারদের সামনে থাকা বাধাগুলো টপকানোর কাজ এআই অনেক সহজ করে দিয়েছে। এই উদ্বেগ থেকে গত জুন মাসে নিজেদের উন্নত মডেল ‘মিথোস’ প্রকাশ করেনি অ্যানথ্রোপিক। মডেলটিকে নিরাপত্তা ত্রুটি খুঁজে বের করার জন্য দক্ষ করে গড়ে তোলা হয়েছিল।
ক্যালিফের গবেষক রায়ান অস্টিন একটি ব্লগ পোস্টে লিখেছেন, পিএইচপির ত্রুটি খুঁজতে তারা বিশেষ কোনো মডেল ব্যবহার করেননি। এটি সাধারণ মানুষের কাছে সহজলভ্য একটি মডেল।
গত ২২ বছর ধরে পিএইচপি অনেকটা ব্যাংকের মতো ছিল, যার কোনো নিরাপত্তারক্ষী নেই। ফলে কোডিংয়ের জন্য হাতে যথেষ্ট সময় থাকলে ভল্টের কাছে গিয়ে যে কারও টাকা নিয়ে চলে যাওয়ার সুযোগ ছিল। কিন্তু ওই কোডিংয়ের কাজ এতটাই কষ্টসাধ্য ছিল যে, এর পেছনে সময় ব্যয় করাটাকে কেউ লাভজনক মনে করত না। কিন্তু সময় বদলে গেছে। এআই মানুষের মতো ক্লান্ত হয় না; বরং অনেক দ্রুত সিন্দুকের গোপন কোড ভেঙে ফেলতে পারে।
ফিল্ডওয়ার্ক এআইয়ের প্রধান নির্বাহী নিক রজার্স বলেন, আপনি হয়তো কোথাও ত্রুটি আছে বলে সন্দেহ করছেন। কিন্তু সেই ত্রুটি খুঁজে বের করার চেষ্টা বেশ যান্ত্রিক ও ক্লান্তিকর কাজ। কিন্তু এআই লক্ষ্যে না পৌঁছানো পর্যন্ত সেই চেষ্টা চালিয়ে যেতে পারে। এমনকি আপনি বসে বসে কফি পান করার সময়ও এআই কাজ চালিয়ে যাবে।
যেভাবে ত্রুটি উন্মোচন হয়
পিএইচপি এমন একটি ইঞ্জিন, যা ইন্টারনেটের অধিকাংশ ওয়েবসাইট পরিচালনা করে। বুধবার নিরাপত্তা প্যাচ প্রকাশের আগ পর্যন্ত এতে একটি মারাত্মক ত্রুটি ছিল।
কোনো সার্ভারের মেমোরি শেষ হয়ে যাওয়ায় সেটি ক্র্যাশ করলে আগের কিছু তথ্য মেমোরিতে থেকে যেত। পিএইচপির ত্রুটির কারণে ওই তথ্যকে কাজে লাগিয়ে ডেটা ফাঁস করা বা ক্ষতিকর কোড পরিচালনা সম্ভব হতো। বাস্তবে এই ত্রুটি কাজে লাগানোর উপায় বের করা ছিল অত্যন্ত কঠিন। পিএইচপির নিরাপত্তা ব্যবস্থার সীমা এড়িয়ে যেতে হ্যাকারদের একটি নির্দিষ্ট মুহূর্তে সার্ভারের মেমোরি শেষ করে ক্র্যাশ করাতে হতো।
গবেষকরা যখন এআইয়ের সাহায্য নেন, তখন সেটি অল্প সময়ের মধ্যে পিএইচপির নিরাপত্তা বাধা অতিক্রমের কয়েকটি উপায় খুঁজে পায়। একটি উপায় দেখায়- কম্প্রেসড ফাইল ও ডিকম্প্রেসড ফাইল শনাক্ত করার ক্ষেত্রে পিএইচপিতে অসামঞ্জস্য আছে। এটি কম্প্রেসড ফাইলকে সার্ভারে ঢোকার অনুমতি এবং পরে সেটিকে আনপ্যাক বা বিস্তৃত হওয়ার সুযোগ দেয়। ফলে ওই ফাইলটি ভেতর থেকে সিস্টেমের নিয়ন্ত্রণ নেওয়ার সুযোগ পায়।
আরেকটি উপায়ে ফাইলের ভেতর অত্যন্ত জটিল কাঠামো তৈরির পর পিএইচপির ডিরেক্টরি কাঠামোতে অতিরিক্ত চাপ সৃষ্টি করে। এতে মেমোরি সংক্রান্ত ত্রুটি দেখা দেয়।
নিরাপত্তা ত্রুটিটি হালনাগাদ করা হয়েছে। তবে হুমকি পুরোপুরি কেটে গেছে কি না, তা নিয়ে সংশয় প্রকাশ করেছেন সাইবার নিরাপত্তা প্রতিষ্ঠান ক্রাউডস্ট্রাইকের ভাইস প্রেসিডেন্ট অ্যাডাম মেয়ার্স। তিনি বলেন, পিএইচপির অনেক পুরোনো সংস্করণ এখনো ব্যবহার হচ্ছে। ফলে সিকিউরিটি প্যাচটির পক্ষে পিএইচপির সব সমস্যা সমাধানের সম্ভাবনা খুব কম।
এরপর কী?
পিএইচপি নিরাপত্তা প্যাচ সম্পর্কিত বিবৃতিতে ওপেনএআই বেশ কিছু পরামর্শ দিয়েছে। সেগুলোর মূল কথা হলো- শুরু থেকে আরও উন্নত ও নিরাপদ কোড লিখতে হবে।
তবে পিএইচপি ব্যবহার করে তৈরি ওয়েব অ্যাপ্লিকেশনের ক্ষেত্রে এই পরামর্শ খুব একটা কাজে আসবে না। ক্রাউডস্ট্রাইকের অ্যাডাম মেয়ার্স বলেন, পিএইচপি থেকে অন্য কোনো প্রযুক্তিতে স্থানান্তর বেশ ব্যয়বহুল প্রক্রিয়া। এটি মাইক্রোসফট থেকে গুগলের মেইল সেবায় যাওয়ার মতো বিষয় নয়। পুরো অ্যাপ্লিকেশনটিই নতুন করে তৈরি করতে হবে।
প্রায় ৭০ শতাংশ ওয়েবসাইট পিএইচপিতে তৈরি। সেগুলো নতুন কোনো প্রোগ্রামিং ভাষায় স্থানান্তর করা না গেলে পিএইচপি-এর মূল সমস্যাগুলোর সমাধানও সহজ হবে না। সেক্ষেত্রে সাইবার নিরাপত্তা খাতে কাজ করার পদ্ধতিতে মৌলিক পরিবর্তন আনতে হবে। সবকিছুকেই এখন থেকে সম্ভাব্য নিরাপত্তা ঝুঁকি হিসেবে বিবেচনা করতে হবে। অর্থাৎ, নিয়মিত সফটওয়্যারের নিরাপত্তা প্যাচ প্রয়োগের বিকল্প নেই।